Ein Foto, das nachweislich so entstanden ist, wie es aussieht: Das verspricht Apple mit dem neuen Referenzmodus des iPhone 18 Pro. Jetzt hat das Unternehmen offengelegt, wie der Nachweis technisch zustande kommt – vom Schlüssel, den der Kamerasensor schon in der Fabrik erzeugt, bis zum Widerruf gefälschter Aufnahmen. In Deutschland und Österreich hat die Sache zum Start allerdings einen Haken.
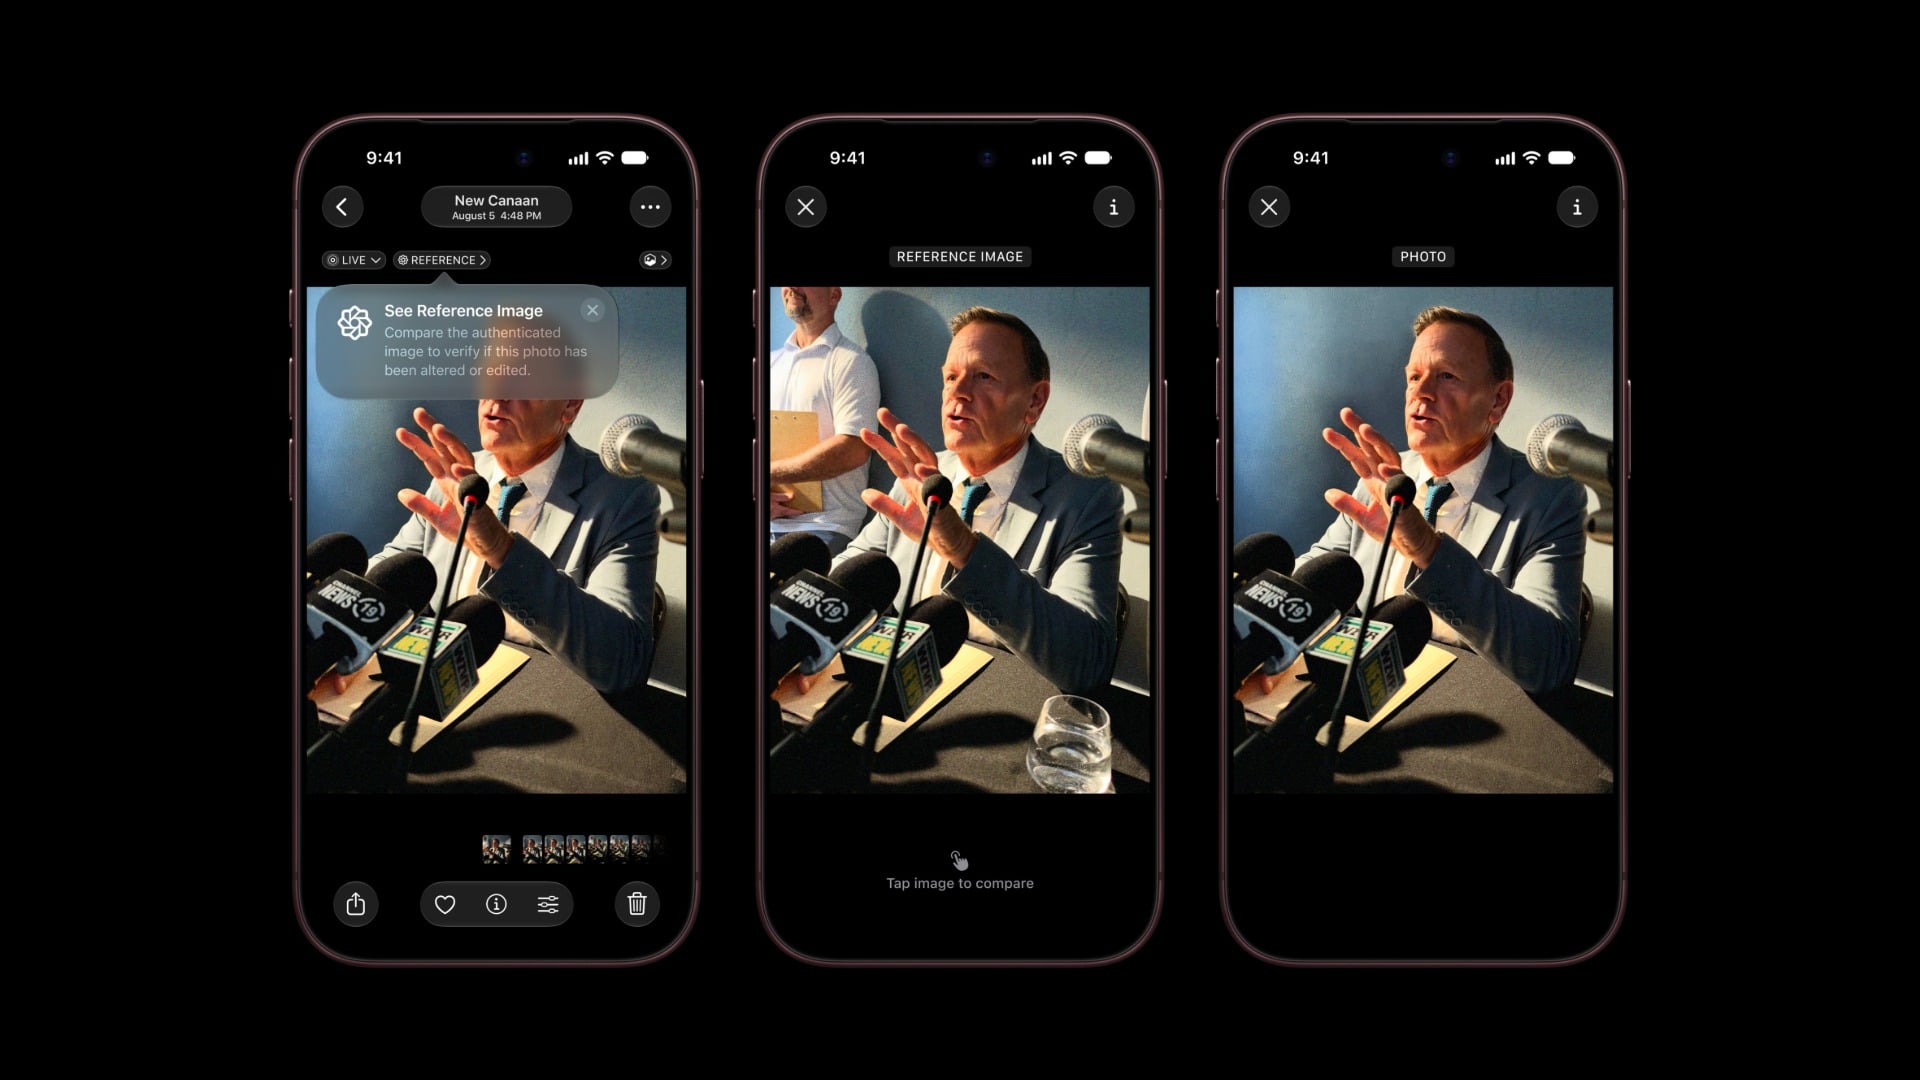
Apple Referenzbild, international als Apple Reference Image vorgestellt, gehört zu den Kamerafunktionen, mit denen Apple am 9. September das iPhone 18 Pro und iPhone 18 Pro Max präsentiert hat. Laut der deutschen Pressemitteilung signiert ein neuer Sensor in der Hauptkamera die erfassten Pixel, und Private Cloud Compute erstellt daraus ein unveränderliches Referenzbild. In der Fotos App liegt es neben dem eigentlichen Foto, sodass sich beide vergleichen lassen.
Am 16. September hat Apple die Einzelheiten in einem Beitrag auf seinem Security-Research-Blog nachgereicht, verfasst von der Sicherheitsabteilung gemeinsam mit dem Kamera- und Fotos-Team. Die Spur reicht weiter zurück: Hinweise auf einen Herkunftsnachweis für Fotos aus der iPhone-Kamera steckten schon im Code der fünften Beta von iOS 27, die am 10. August erschien. Im Handel ist das iPhone 18 Pro ab Freitag, 18. September.
Das Wichtigste in Kürze
- Der Sensor der Hauptkamera signiert die Pixeldaten direkt bei der Aufnahme, noch bevor das Betriebssystem sie verarbeitet.
- Entwickelt wird das Referenzbild in Private Cloud Compute, dessen Software öffentlich überprüfbar ist.
- Jede Aufnahme liegt zwischen zwei kryptografischen Zeitstempeln, gefälschte Bilder und ganze Sensoren lassen sich widerrufen.
- Wer fotografiert, bleibt anonym, und Apple sieht die Bildinhalte nicht.
- In der EU lässt sich zum Start kein Referenzbild aufnehmen, entwickeln und ansehen dagegen schon.
Signatur im Sensor statt am Ende der Bearbeitung
Apple begründet den Aufbau mit Schwächen bisheriger Verfahren. Systeme auf Basis des C2PA-Standards hängen die Herkunftsangaben laut Apple erst nach der Aufnahme an und dokumentieren von dort aus die Bearbeitungsschritte – eine Manipulation irgendwo in dieser Kette könne der Betrachter nicht erkennen. Andere Lösungen signieren erst am Ende der Bildverarbeitung, sodass ein kompromittiertes Betriebssystem das Foto vorher verändern könnte.
Beim Referenzbild startet der Sensor deshalb in einen eigenen, abgesicherten Referenzmodus. Er signiert die Pixeldaten unmittelbar nach der Aufnahme, und seine Firmware darf sie danach nicht mehr verändern. Den Schlüssel dafür erzeugt der Sensor bei seiner ersten Initialisierung in der Fabrik, der private Teil verlässt ihn nie. Der Modus ist optional und steht nur für die Hauptkamera zur Verfügung.
Angaben, die nicht vom Sensor stammen, etwa Zoomstufe und Brennweite, signiert die Secure Enclave mit einem eigenen Schlüssel. Beide Schlüssel sind im Gerätemanifest miteinander verknüpft, sodass sich später prüfen lässt, ob Sensor und Secure Enclave aus demselben iPhone stammen. Ein ausgebauter Sensor in einem fremden Gerät fällt damit auf.
Das Ergebnis ist ein digitales Negativ, das als DNG-Datei auf dem iPhone liegt und mit dem normal verarbeiteten Foto verknüpft ist. Es kann dort beliebig lange bleiben und sich auch unentwickelt weitergeben lassen – nach Apples Einschätzung ein Ablauf, den Berufsfotografen brauchen könnten.
Entwickelt wird in Private Cloud Compute
Erst wenn ein Referenzbild erstellt werden soll, lädt das iPhone das Negativ hoch. Private Cloud Compute prüft alle Signaturen bis zu den Zertifizierungsstellen aus der Fertigung und arbeitet nur weiter, wenn Sensor und Secure Enclave demselben Gerät zugeordnet sind. Danach folgen die Schritte, die aus Rohdaten ein betrachtbares Bild machen: Farbrekonstruktion, Tonwertanpassung und Kompression zu einer JPEG-Datei.
Dass dabei nichts verfälscht wird, sollen Fachleute selbst nachprüfen können. Jede produktive Softwareversion von Private Cloud Compute steht in einem manipulationssicheren Transparenzprotokoll, die Programmdateien sind öffentlich einsehbar, und das iPhone schickt Daten nur an Server, die eine dort verzeichnete Version nachweisen. Es sind dieselben Zusagen, mit denen Apple die Verarbeitung von Apple-Intelligence-Anfragen absichert.
Signiert wird das fertige Referenzbild von Apples Signaturdienst, und zwar mit einer Kombination aus einem klassischen und einem quantensicheren Verfahren. Ein Bild, das 2026 als echt gilt, soll sich so auch in Jahrzehnten noch prüfen lassen. Nach Apples Kenntnis bietet kein anderes System zum Herkunftsnachweis von Fotos einen solchen Schutz.
Nach der Entwicklung wandert das Negativ automatisch zu den gelöschten Fotos. Wer es aufbewahren will, stellt es wieder her, andernfalls ist es nach 30 Tagen endgültig entfernt.
Zeitfenster und Widerruf
Wann ein Foto entstand, belegt das iPhone nicht mit der eigenen Uhr, sondern mit zwei Zeitstempeln aus einem Apple-Dienst. Den ersten holt das Gerät fortlaufend im Hintergrund ab, weltweit im Schnitt etwa alle 15 Minuten, und bettet den jeweils jüngsten in die Aufnahme ein. Den zweiten fordert es direkt nach der Aufnahme an, ohne Netz wird er nachgeholt. Apple garantiert, dass das Foto zwischen beiden Zeitpunkten entstanden ist.
Scheitert die Prüfung des ersten Stempels, setzt Private Cloud Compute den 31. März 2026 als Untergrenze ein, weil die Funktion vorher nicht existierte. Fehlt der zweite, gilt der Zeitpunkt der Entwicklung als Obergrenze. Ein am heutigen 16. September entwickeltes Bild hätte im ungünstigsten Fall also ein Zeitfenster von 169 Tagen.
Für den Fall, dass trotz aller Schutzmaßnahmen Fälschungen entstehen, hat Apple einen Widerruf eingebaut. Ein neuronales Netz in Private Cloud Compute bewertet bei jeder Entwicklung, ob das Bild die physikalischen Eigenschaften echter Rohdaten aus Apples Sensoren aufweist, und ein begleitender Dienst führt dazu pro Sensor einen fortlaufenden Wert. Widerrufen lassen sich einzelne Fotos ebenso wie alle Aufnahmen eines Sensors – für einen gesperrten Sensor signiert Private Cloud Compute nichts mehr.
Wer fotografiert, bleibt dabei unerkannt. Andere Lösungen verlangen, dass eine Person oder Institution ein Bild mit eigenen Zugangsdaten beglaubigt, was Apple etwa für Fotografen in Konfliktgebieten als Risiko sieht. Beim Referenzbild signiert Apple, und von außen lässt sich nicht erkennen, ob zwei Referenzbilder vom selben Gerät stammen.
Die Bildinhalte bleiben laut Apple auch vor dem Unternehmen selbst verborgen. Der Widerrufsdienst speichert nur Kennungen von Foto und Sensor, keine Pixel, und macht seine Liste nicht öffentlich. Anfragen an den Zeitstempeldienst laufen so, dass der Dienst die IP-Adresse des iPhone nicht erfährt, und weil die Sperrprüfung auf dem Gerät stattfindet, erfährt niemand, welches Bild gerade angesehen wird.
Aufnahme in der EU zum Start gesperrt
In einer Fußnote zur Pressemitteilung nennt Apple zwei regionale Einschränkungen. In China ist Apple Referenzbild zum Start wegen gesetzlicher Vorschriften gar nicht verfügbar. In der EU fehlt zur Markteinführung der iPhone 18 Pro Modelle die Aufnahme – entwickeln und anzeigen lassen sich Referenzbilder mit iOS 27, iPadOS 27 und macOS 27 dagegen schon.
In Deutschland und Österreich lassen sich mit dem iPhone 18 Pro zum Start also keine Referenzbilder erstellen. Die Schweiz ist nicht betroffen: Apple bezieht die Sperre ausdrücklich auf die EU, und dieselbe Formulierung steht auch in der Schweizer Fassung der Mitteilung. Damit kommt eine weitere Kamerafunktion zu den Apple-Funktionen, die in der EU fehlen, zumindest in Teilen.
| Region | Aufnahme mit iPhone 18 Pro | Entwickeln und Anzeigen |
|---|---|---|
| Deutschland, Österreich (EU) | zum Start nicht verfügbar | mit iOS 27, iPadOS 27 und macOS 27 |
| Schweiz | ohne Einschränkung | ohne Einschränkung |
| China | zum Start nicht verfügbar | zum Start nicht verfügbar |
Zuerst ein Werkzeug für Redaktionen
Technisch setzt Apple an der richtigen Stelle an. Ein Nachweis, der erst am Ende der Bildverarbeitung greift, belegt nur, dass seitdem nichts verändert wurde – die Signatur im Sensor schließt genau diese Lücke. Eine Grenze bleibt: Ein Referenzbild zeigt, was der Sensor erfasst hat, nicht, ob die Szene gestellt oder aus dem Zusammenhang gerissen ist. Gegen Deepfakes und andere KI-Fälschungen hilft es zudem nur dort, wo jemand den Modus bewusst eingeschaltet hat.
Im deutschsprachigen EU-Raum ist die Funktion damit vorerst eher etwas für die Empfängerseite. Redaktionen, Bildagenturen und Faktenprüfer können Referenzbilder prüfen, die außerhalb der EU entstanden sind, und über die Schnittstellen in iOS, iPadOS und macOS 27 können auch Apps anderer Anbieter sie anzeigen. Willst du mit dem iPhone 18 Pro dagegen selbst belegen, dass deine Aufnahmen echt sind, kannst du das in Deutschland und Österreich zum Start nicht einplanen.
Würdest du einem Foto im Netz mehr glauben, wenn ein Referenzbild dazu vorliegt – oder entscheidet für dich am Ende weiterhin, wer es verbreitet? Schreib uns in die Kommentare, woran du ein echtes Foto festmachst.