Der Anruf kommt angeblich von der Bank, die Stimme klingt seriös, und am Ende tippt man die Überweisung selbst ein. Gegen genau diese Masche hat Apple mit iOS 27 eine Schutzfunktion eingebaut, die Apps vor einem laufenden Betrugsversuch warnen kann. Ab Werk ist sie allerdings ausgeschaltet.
Das technische Fundament hat Apple bereits im Sommer vorgestellt: eine Schnittstelle, über die Apps in Echtzeit vor Betrug gewarnt werden. Mit der finalen Version von iOS 27 ist daraus eine Einstellung geworden, die auf deutschsprachigen iPhones „Risikoerkennung für Identitätsmissbrauch“ heißt. Sie gehört zu den unauffälligeren Neuerungen, die sich im Gesamtpaket von iOS 27 finden.
Apple beschreibt Funktionsweise und Datenschutz in einem Support-Dokument zur Impersonation Risk Detection, das am 14. September erschienen ist. Eine deutsche Fassung liegt bislang nicht vor. Die Funktion steht unter iOS 27 und iPadOS 27 bereit, greift aber nur in Apps, die sie unterstützen.
Das Wichtigste in Kürze
- Die Risikoerkennung soll aktive Betrugsmaschen erkennen, bei denen Opfer selbst eine Zahlung auslösen oder Kontodaten ändern.
- Die Freigabe ist standardmäßig deaktiviert und muss unter Datenschutz & Sicherheit eingeschaltet werden.
- Apps erhalten nur eine Risikostufe, keine der Daten, aus denen sie berechnet wird.
- Änderungen an der Einstellung können bis zu 24 Stunden dauern – als Schutz, falls Betrüger zum Abschalten drängen.
- Wirksam wird die Funktion erst, wenn eine App sie einbindet.
Wogegen die Risikoerkennung schützen soll
Die Funktion zielt auf Social Engineering in seiner aktiven Form. Ein Angreifer gibt sich als Bank, Behörde oder vertraute Person aus und lotst sein Opfer durch eine Zahlung oder eine Änderung der Kontodaten. Die Zwei-Faktor-Authentifizierung hilft in diesem Fall wenig, weil der Kontoinhaber jede Freigabe selbst bestätigt.
Deshalb setzt Apple nicht bei der Nachricht oder der Rufnummer an, sondern beim Verlauf auf dem Gerät. Laut Support-Dokument fließen Interaktionsmuster, Zeitabläufe, Kontext und grundlegende Sensordaten in die Bewertung ein. Daraus entsteht eine von drei Risikostufen, die an die anfragende App geht.
| Risikostufe | Bedeutung laut Apple |
|---|---|
| Unbekannt | Keine Anzeichen verdächtiger Aktivität erkannt – ausdrücklich keine Bestätigung, dass die Aktion sicher ist |
| Mittel | Einige Anzeichen verdächtiger Aktivität |
| Hoch | Deutliche Anzeichen verdächtiger Aktivität |
Was die App mit dieser Stufe anfängt, legt sie selbst fest. Apple nennt als Beispiele eine zusätzliche Identitätsprüfung, eine Verzögerung oder einen Warnhinweis und betont, auf die Reaktion der App keinen Einfluss zu nehmen. Angefragt wird die Bewertung bei heiklen Schritten wie einer Zahlung oder dem Ändern eines Passworts.
Risikoerkennung einschalten: Schritt für Schritt
- Öffne die Einstellungen auf deinem iPhone oder iPad.
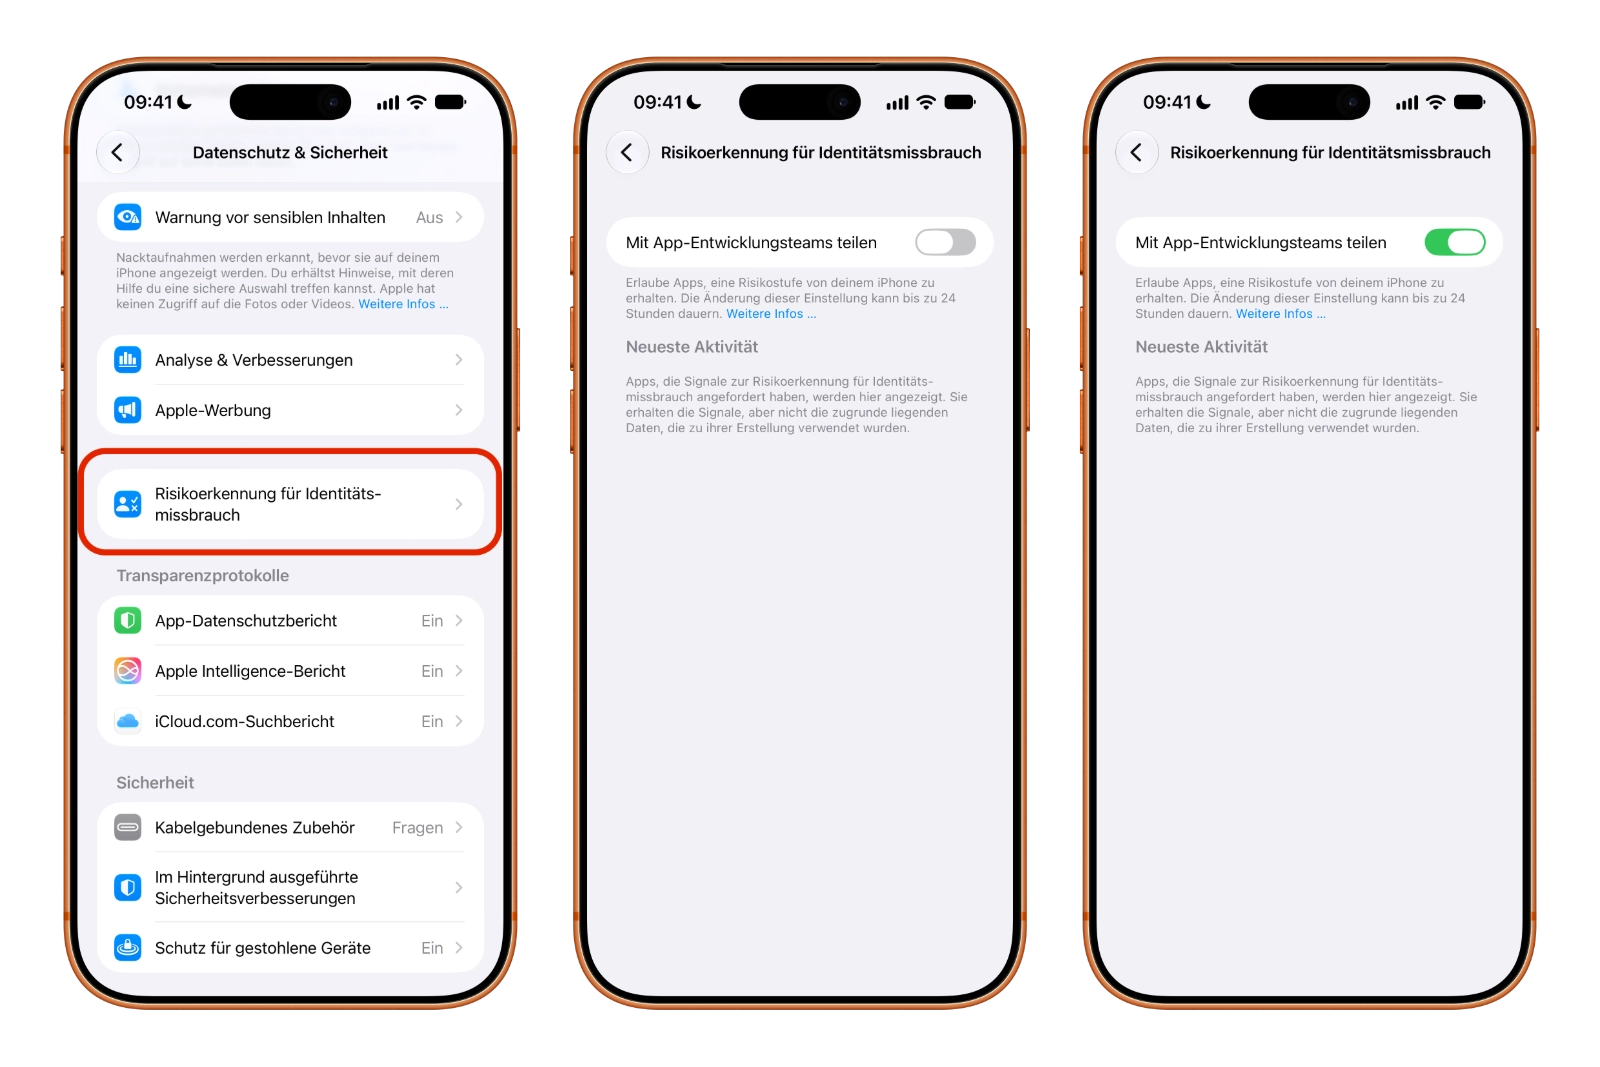
- Tippe auf „Datenschutz & Sicherheit“, scrolle nach unten und wähle „Risikoerkennung für Identitätsmissbrauch“.
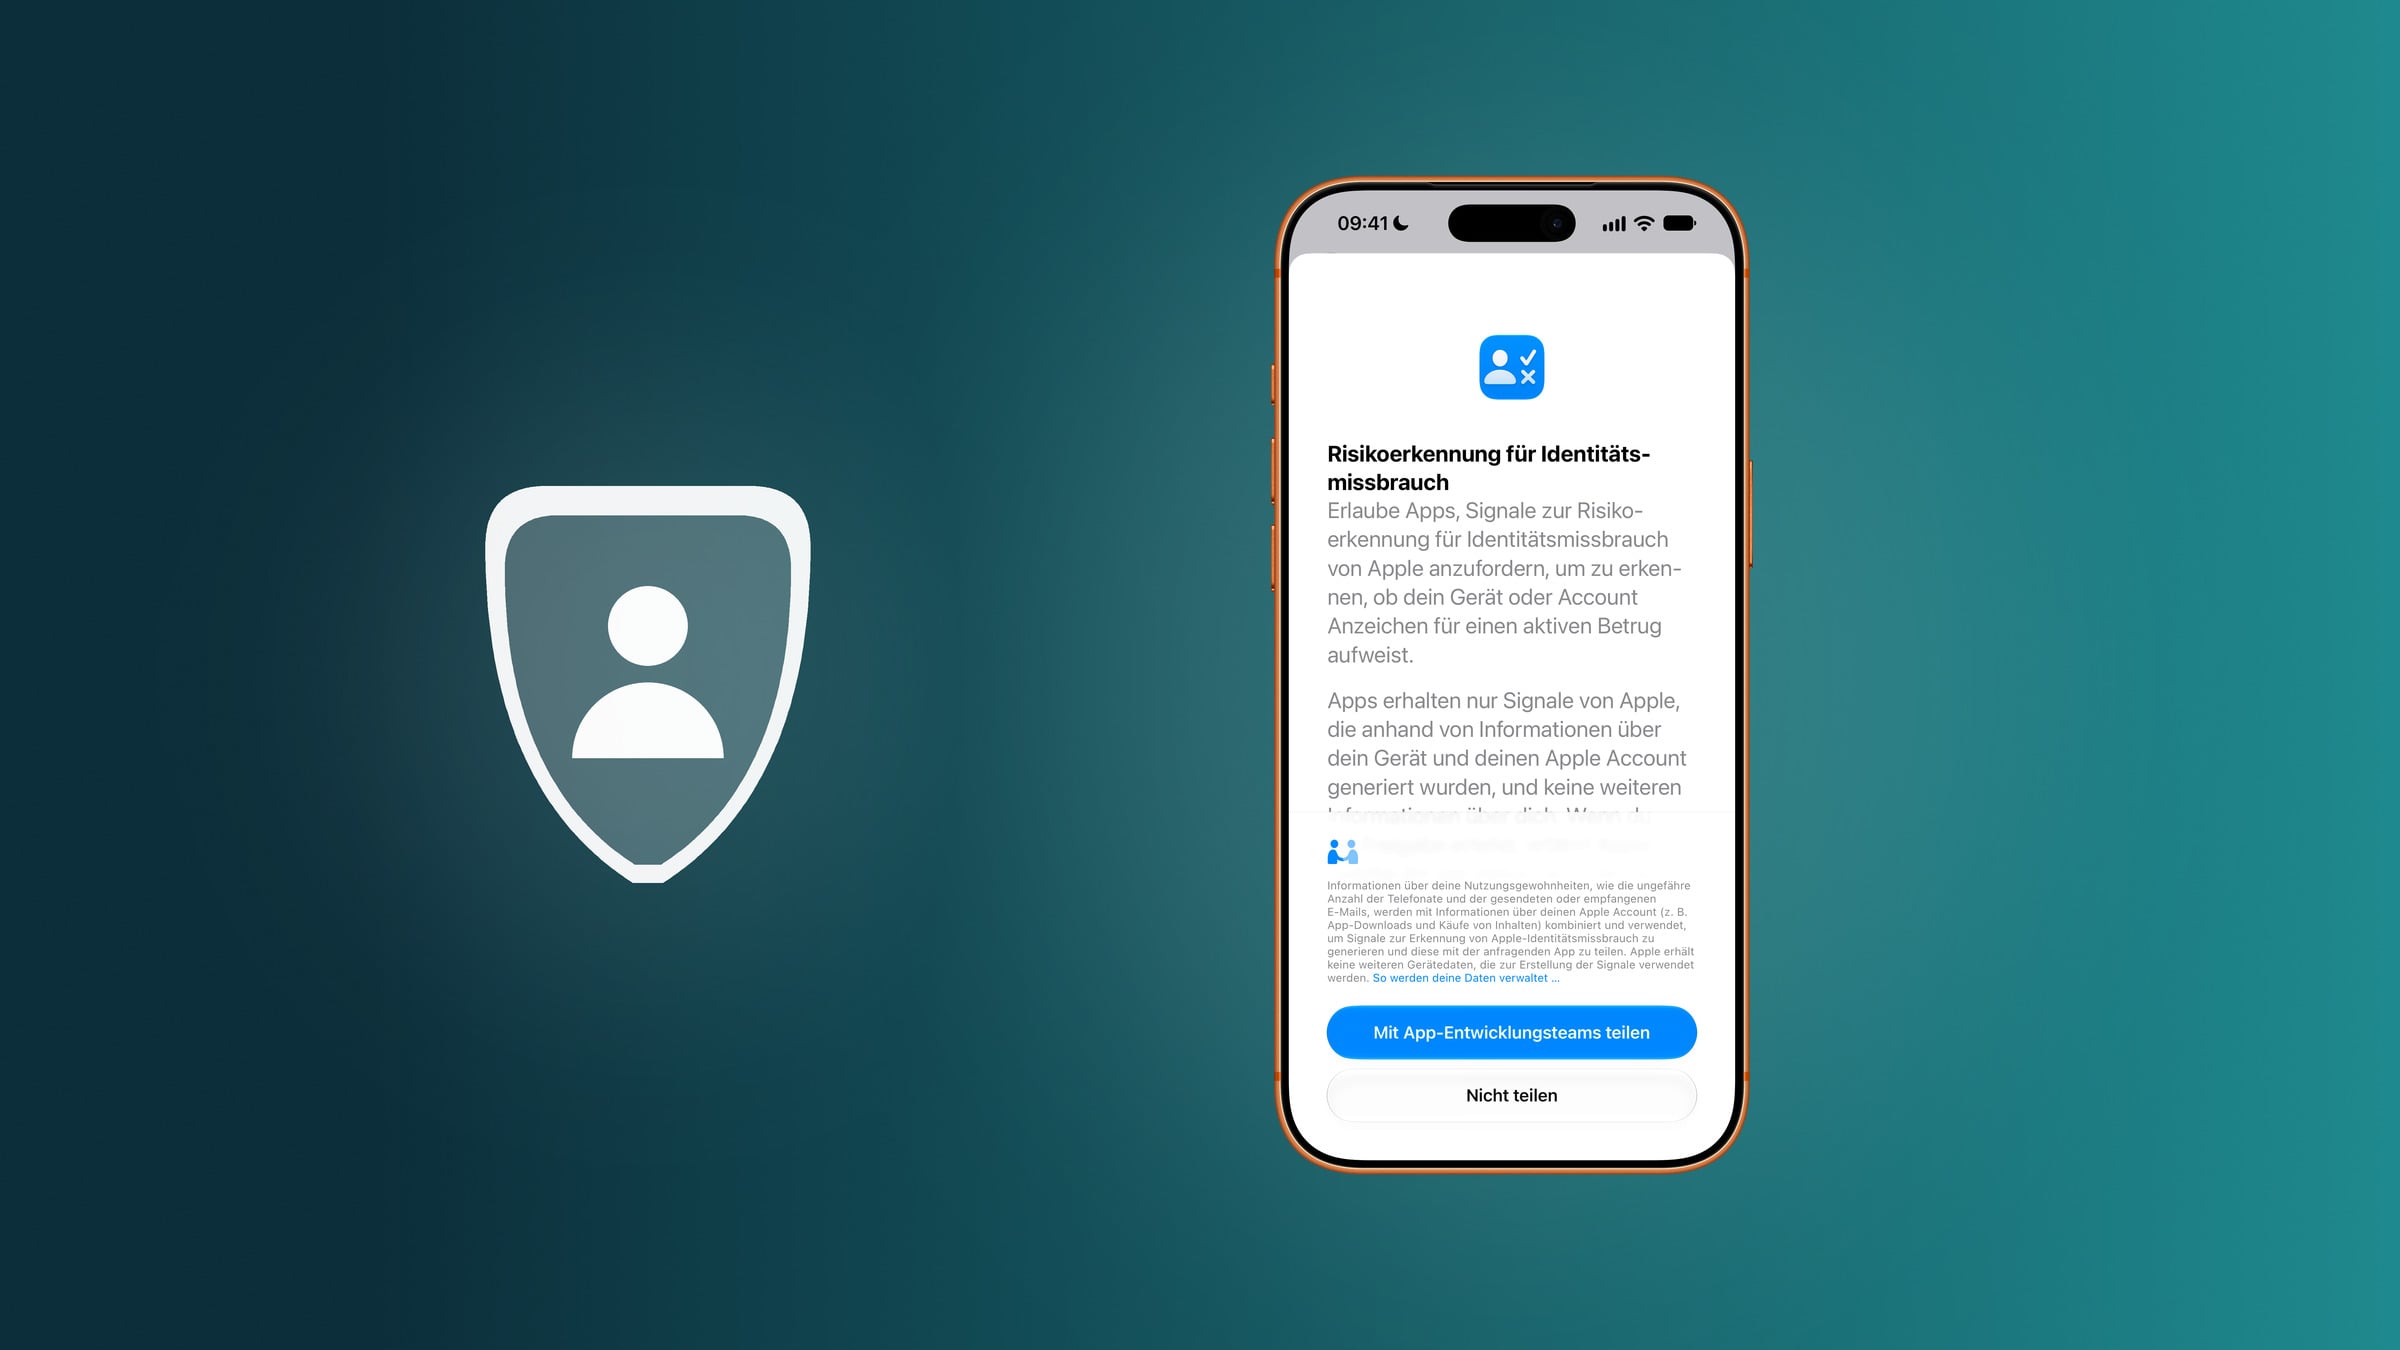
- Lies dir Apples Erklärung durch und tippe auf „Mit App-Entwicklungsteams teilen“
Unter Umständen verlangt das System dabei eine Anmeldung im App Store mit dem Apple Account. Ohne diese Anmeldung lässt sich die Freigabe dann nicht einschalten.
Einzelne Apps prüfen und sperren
In derselben Einstellung listet iOS die Apps auf, die bereits eine Risikobewertung angefordert haben, im Bereich „Neueste Aktivität“. Zu jeder App ist zudem hinterlegt, bei welcher Aktion die Anfrage ausgelöst wurde. So lässt sich nachvollziehen, ob eine Banking-App etwa bei einer Überweisung oder bei einer Passwortänderung nachgefragt hat.
Einzelnen Apps kann der Zugriff wieder entzogen werden. Dazu wird die App in der Liste angetippt und ihr Schalter deaktiviert. Auch diese Änderung kann laut Apple bis zu 24 Stunden brauchen, bis sie greift.
Warum das Abschalten bis zu 24 Stunden dauert
Die Verzögerung wirkt zunächst unpraktisch, ist aber Teil des Schutzkonzepts. Wer mitten in einem Betrugsgespräch steckt, soll die Funktion nicht auf Zuruf abschalten und direkt im Anschluss die Überweisung ausführen können. Die Frist nimmt dem Angreifer genau den Zeitdruck, auf den er setzt.
Apple formuliert den Zusammenhang im Support-Dokument unmissverständlich: Wer von einer anderen Person aufgefordert wird, die Risikoerkennung abzuschalten, ist möglicherweise Opfer eines Betrugs.
Welche Daten ausgewertet werden
Die Analyse läuft laut Apple auf dem Gerät. Die Daten, aus denen die Risikostufe entsteht, erreichen weder Apple noch die App. Inhalte aus Fotos, Nachrichten und Mail werden nach Apples Angaben grundsätzlich nicht ausgewertet.
Genauer wird der Hinweis, den iOS beim Einschalten anzeigt. Demnach werden Angaben zu Nutzungsgewohnheiten wie die ungefähre Zahl der Telefonate und der gesendeten oder empfangenen E-Mails mit Informationen zum Apple Account kombiniert, etwa App-Downloads und Käufen von Inhalten. Es geht also um Mengen und Muster, nicht um Inhalte. Weitere Gerätedaten, die in die Signale einfließen, erhält Apple laut dem Hinweis nicht.
Eine Information geht allerdings doch an Apple: die Art der Aktion, bei der eine App die Bewertung anfordert. Apple erfährt also etwa, dass eine Zahlung oder eine Kontoänderung angestoßen wurde, nicht aber deren Inhalt.
Ein Schutz, der auf die Banken wartet
Die Freigabe ist mit wenigen Fingertipps erledigt. Ihre Wirkung hängt aber vollständig davon ab, ob Banken, Zahlungsdienste und andere sensible Apps die Schnittstelle tatsächlich einbinden. Solange keine App eine Bewertung anfordert, bleibt der Bereich „Neueste Aktivität“ leer und der Schalter ohne Folgen.
Die Stufe „Unbekannt“ verdient dabei besondere Aufmerksamkeit. Sie bedeutet nur, dass das System nichts Auffälliges gefunden hat, nicht, dass der Vorgang unbedenklich ist. Die eigene Wachsamkeit ersetzt die Funktion deshalb nicht – die typischen Merkmale von Social Engineering zu kennen, bleibt die erste Verteidigungslinie, zumal Täter inzwischen mit gefälschten Stimmen und Deepfakes arbeiten. Apple selbst bündelt Warnsignale in einem deutschsprachigen Ratgeber zu Betrugsversuchen.
Risikoerkennung für Identitätsmissbrauch – das Wichtigste auf einen Blick
Die Einstellung liegt unter Datenschutz & Sicherheit, ist ab Werk aus und lässt sich mit einem Schalter aktivieren. Apps sehen nur die Risikostufe, Apple nur die Art der Aktion. Ein Abschalten wirkt bewusst verzögert, damit Betrüger es nicht im laufenden Gespräch erzwingen können.
Wäre eine Warnung deiner Banking-App für dich ein Grund, eine Überweisung tatsächlich abzubrechen – oder würdest du sie im Zweifel wegklicken, wenn der Anrufer drängt? Erzähl uns in den Kommentaren, wie du es hältst.
Häufige Fragen: Risikoerkennung für Identitätsmissbrauch
In den Einstellungen unter „Datenschutz & Sicherheit“. Der Eintrag liegt weiter unten in der Liste. Dort wird der Schalter „Mit App-Entwicklungsteams teilen“ aktiviert.
Nein. Die Freigabe ist standardmäßig ausgeschaltet und muss von Hand eingeschaltet werden.
Apple weist darauf hin, dass dafür unter Umständen eine Anmeldung im App Store mit dem Apple Account nötig ist. Fehlt sie, bleibt die Freigabe gesperrt.
Nur Apps, die die Schnittstelle einbinden. Sobald eine App eine Risikobewertung anfordert, erscheint sie in der Einstellung im Bereich „Neueste Aktivität“, zusammen mit der Aktion, die die Anfrage ausgelöst hat.
Nein. Laut Apple werden Inhalte aus Fotos, Nachrichten und Mail nicht ausgewertet. Die Analyse läuft auf dem Gerät. Apple erfährt nur, bei welcher Art von Aktion eine App die Bewertung angefordert hat.
Die Verzögerung soll verhindern, dass Betrüger ihr Opfer im laufenden Gespräch zum Abschalten drängen und die Überweisung direkt danach durchgeht. Dieselbe Frist gilt, wenn einer einzelnen App der Zugriff entzogen wird.
Nein. Apple betont, dass diese Stufe nur bedeutet, dass keine Anzeichen verdächtiger Aktivität erkannt wurden. Sie bestätigt nicht, dass eine Aktion sicher ist.