Apfelpatient
  • Home
  • News
  • Rumors
  • Tipps & Tricks
  • Tests & Erfahrungsberichte
  • Allgemein
No Result
View All Result
  • iPhone 18
  • iPhone 18 Pro
  • iPhone Duo
  • Apple Home
  • Siri AI
  • HomePod
  • HomePod mini
  • HomePod mini 2
  • Apple TV 4K
  • Apple Watch Series 12
  • Apple Watch Ultra 4
  • AirPods 5
  • iOS 27
  • iPadOS 27
  • macOS
  • MacBook Neo
  • iPhone 17e
  • AirTags
  • iOS 26
  • iPhone 17
  • MacBook Pro
  • iPadOS
  • iMac
  • Mac mini
  • Apple TV
  • iPad Pro
  • iPhone Air
  • Apple Vision Pro
  • iPhone 16
  • AirPods 4
  • Apple Watch Ultra
  • AirPods Pro 3
  • MacBook Air
  • iPad
  • AirPods Max
  • Mac Studio
  • Studio Display
  • iPad Air
  • iPad mini
  • watchOS 27
  • Apple CarPlay
  • Apple Pay
  • watchOS 26
  • Home
  • News
  • Rumors
  • Tipps & Tricks
  • Tests & Erfahrungsberichte
  • Allgemein
No Result
View All Result
Apfelpatient
No Result
View All Result
  • iPhone 18
  • iPhone 18 Pro
  • iPhone Duo
  • Apple Home
  • Siri AI
  • HomePod
  • HomePod mini
  • HomePod mini 2
  • Apple TV 4K
  • Apple Watch Series 12
  • Apple Watch Ultra 4
  • AirPods 5
  • iOS 27
  • iPadOS 27
  • macOS
  • MacBook Neo
  • iPhone 17e
  • AirTags
  • iOS 26
  • iPhone 17
  • MacBook Pro
  • iPadOS
  • iMac
  • Mac mini
  • Apple TV
  • iPad Pro
  • iPhone Air
  • Apple Vision Pro
  • iPhone 16
  • AirPods 4
  • Apple Watch Ultra
  • AirPods Pro 3
  • MacBook Air
  • iPad
  • AirPods Max
  • Mac Studio
  • Studio Display
  • iPad Air
  • iPad mini
  • watchOS 27
  • Apple CarPlay
  • Apple Pay
  • watchOS 26

Kr00k: Sicherheitslücke in Wlan-Verschlüsselung entdeckt

Über eine Milliarde Geräte sind betroffen

Milan Jovicic by Milan Jovicic
27. Februar 2020 - 17:41 CET
in Apple News
0
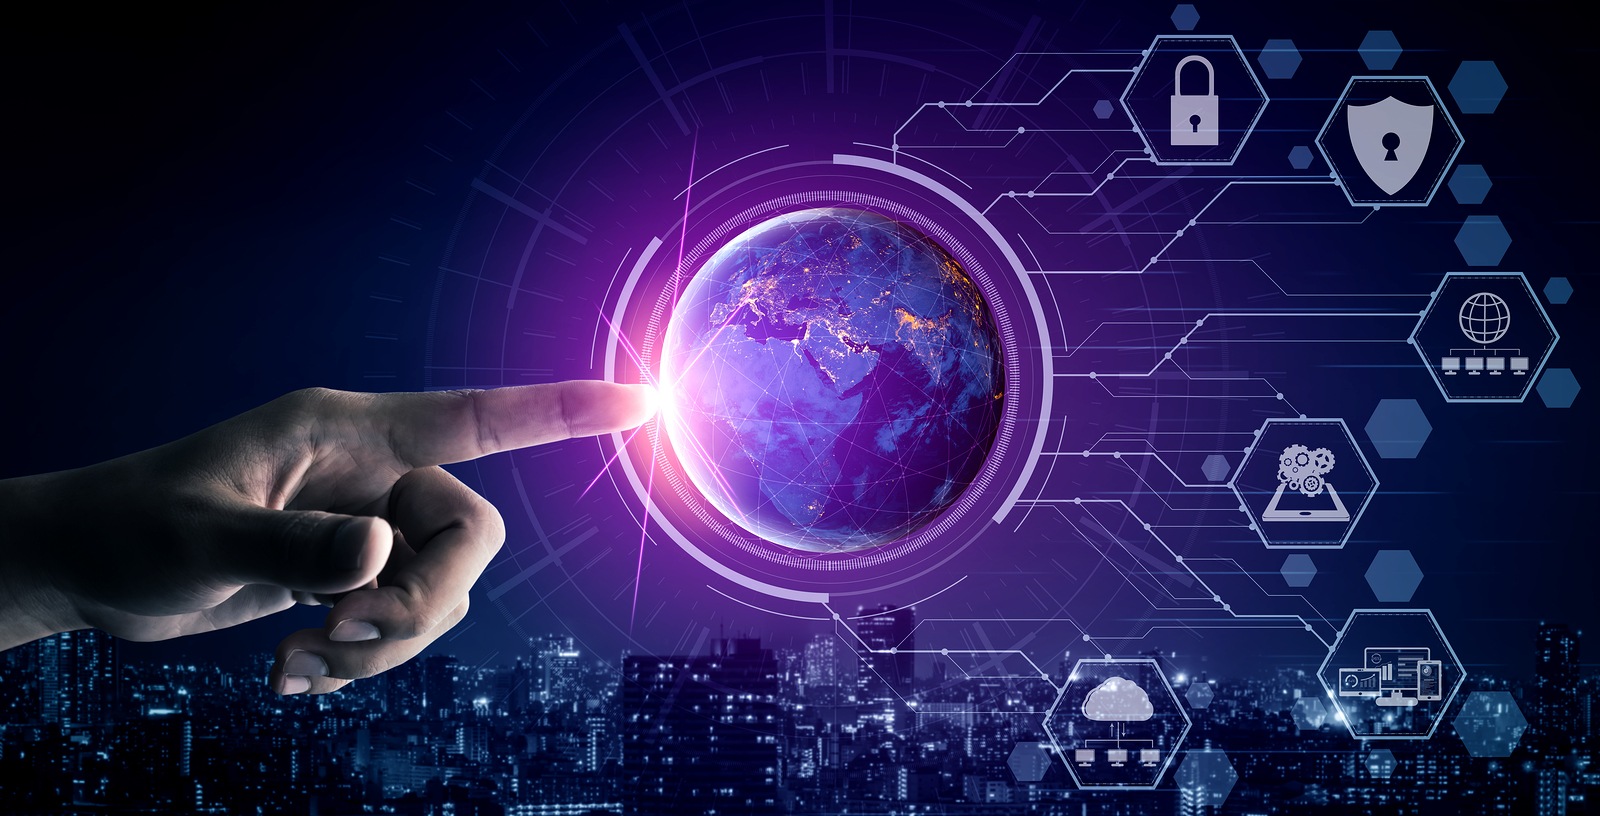
Cyber Security and Digital Data Protection Concept. Icon graphic interface showing secure firewall technology for online data access defense against hacker, virus and insecure information for privacy.

Cyber Security and Digital Data Protection Concept. Icon graphic interface showing secure firewall technology for online data access defense against hacker, virus and insecure information for privacy.

WhatsAppFacebookE-Mail
Threads

Dieser Beitrag kann Partnerlinks enthalten. Mehr dazu im Partnerprogramm.

Apfelpatient bei Google bevorzugen 1 Klick – so siehst du uns häufiger bei Google

Sicherheitsforscher für Cyber-Security haben heute eine neue Hardware-Schwachstelle enthüllt, die sich in den weit verbreiteten Wlan-Chips von Broadcom und Cypress befindet. Dabei sollen über eine Milliarde Geräte, darunter Smartphones, Tablets, Laptops, Router und mehr betroffen sein. 

Die Sicherheitslücke, die als “Kr00k” bezeichnet wird und unter der Kennung CVE-2019-15126 zu finden ist, ermöglicht es Angreifern, gesicherten Datenverkehr zu entschlüsseln. Dabei muss sich der Cyber-Kriminelle nicht einmal im selben Netzwerk wie sein Opfer befinden – erklären Sicherheitsforscher von ESET. “Kr00k” ermöglicht es, genau genommen, Geräte anzugreifen, die die Protokolle WPA2-Personal oder WPA2-Enterprise mit AES-CCMP-Verschlüsselung verwenden. So erklärt ein ESET-Forscher:

Unsere Tests bestätigten, dass einige Client-Geräte von Amazon (Echo, Kindle), Apple (iPhone, iPad, MacBook), Google (Nexus), Samsung (Galaxy), Raspberry (Pi 3), Xiaomi (RedMi) sowie einige Zugangspunkte von Asus und Huawei für Kr00k anfällig sind.

Was die Kr00k-Schwachstelle möglich macht und was nicht

Den Sicherheitsforschern zufolge erinnert die “Kr00k”-Schwachstelle in gewisser Weise an die KRACK-Angriffe von 2017, einer Technik, die es Angreifern erleichtert, Wi-Fi-Passwörter zu hacken, die mit dem weit verbreiteten Netzwerkprotokoll WPA2 geschützt sind. Doch es gibt auch Unterschiede. Die Schwachstelle selbst liegt nicht im Verschlüsselungsprotokoll sondern im Wifi-Chip. Demnach können sich Cyber-Kriminelle nicht mit dem Netzwerk direkt verbinden und Man-in-the-Middle-Angriffe starten – folglich ist auch die Änderung des Passworts nutzlos. Moderne Geräte, die das WPA3-Protokoll, also den neuesten Wifi-Sicherheitsstandard verwenden, sind nach aktuellem Kenntnisstand nicht betroffen. Allerdings können Angreifer einige Teile des gesicherten Datenverkehrs abfangen und entschlüsseln. Im Grunde wird durch “Kr00k” die Verschlüsselung auf drahtloser Ebene gebrochen. Demnach ist es wichtig zu beachten, dass die TLS-Verschlüsselung davon unberührt bleibt. Das heißt, der Netzwerkverkehr mit Webseiten, die HTTPS verwenden, sind weiterhin sicher.

Wie funktioniert ein “Kr00k”-Angriff?

Wenn ein Gerät vom drahtlosen Netzwerkverkehr abgetrennt wird, löscht der Wifi-Chip den Sitzungsschlüssel im Speicher und setzt diesen auf Null. Gleichzeitig überträgt der Chip aber auch – versehentlich, daher der Fehler – alle eigentlich genullten Daten aus dem Buffer verschlüsselt. Angreifer können anschließend Daten wie DNS, ARP, ICMP, HTTP und mehr erfassen. Diese müssen allerdings in der Nähe der Quelle sein und eine Reihe von bestimmten Prozessen durchlaufen. Dabei wird aber fortgeschrittenes Wissen benötigt – wie ESET erklärt. Demnach sei ein solcher Angriff sehr komplex und nicht von jedem ausführbar. Doch das ändert nichts an der Schwere der Sicherheitslücke. 

Kann der Fehler behoben werden? Sind mein iPhone, iPad und Mac ebenfalls betroffen?

Wie bereits oben erwähnt, sind diverse Geräte von der Schwachstelle betroffen, auch Apple Geräte. Doch Hersteller können mittels einem Software- bzw. Firmware-Update gegen “Kr00k” vorgehen. Apple hat in Hinsicht darauf bereits gehandelt und iPhone, iPad sowie Mac abgesichert. Demnach soll es unter iOS 13.2 bzw. iPadOS 13.2 sowie macOS 10.15.1 oder neuer Abwehrmechanismen geben, die “Kr00k” schadlos machen können. (Photo by World Image / Bigstockphoto)
  • Apple möchte Sicherheit von Safari erhöhen
  • Mozilla Firefox erhöht mit DoH Privatsphäre
War dieser Artikel hilfreich?
JaNein
Via: ESET
Tags: iPhoneSicherheitslücke
SendShare17Send
Share

Unsere Amazon Storefront

Eine handverlesene Auswahl an Produkten für iPhone, Mac und Co. – nach Themen sortiert und laufend gepflegt.

Zur Storefront

Dieser Beitrag enthält Partnerlinks (u. a. Amazon). Über qualifizierte Käufe erhalten wir eine kleine Provision – für dich ändert sich am Preis nichts. Mehr dazu im Partnerprogramm.

Previous Post

Apple reicht Powerbeats4 bei der FCC ein

Next Post

Spotify erhält iOS-Update in neuem Design

Milan Jovicic

Milan Jovicic

Milan hat Apfelpatient 2016 gegründet und verantwortet seit 2018 sämtliche redaktionellen Inhalte – News, Gerüchte, Anleitungen und Produkttests. Apple-Geräte sind hier kein Testmaterial für zwei Wochen, sondern Alltagswerkzeug: Vom iPhone über MacBook Pro, MacBook Air und iMac bis zur Apple Vision Pro läuft aus fast jeder Produktkategorie mindestens ein Gerät im täglichen Einsatz, viele davon jährlich erneuert. Jeder Menüpfad in einer Anleitung wird am Gerät nachgeprüft, bevor er veröffentlicht wird.

Related Posts

iPhone Duo: Apple begrenzt Bestellungen auf zwei Geräte

by Milan Jovicic
20. Oktober 2026 - 02:37 CEST
iPhone Duo Bestelllimit: zwei zugeklappte iPhone Duo in Nachthimmel und Sternenweiß von hinten, daneben ein aufgeklapptes Gerät mit Wüstenlandschaft auf dem Innendisplay

iPhone Duo Bestelllimit: Apple erlaubt nur zwei Geräte pro Kunde, auch im deutschen Store. Wo die Grenze gilt und wann sie auffällt.

Read moreDetails

Apple kauft Teile des Zürcher KI-Audio-Start-ups Samplab

by Milan Jovicic
20. Oktober 2026 - 01:31 CEST
Apple Samplab: Person mit Kopfhörern bearbeitet in Logic Pro auf dem iPad eine in Abschnitte zerlegte Audiospur, im Hintergrund ein Plattenspieler

Apple Samplab: Apple übernimmt Technik und Team des Zürcher KI-Audio-Start-ups. Was die Software konnte und was das für Logic Pro heißt.

Read moreDetails

App Store: Neuer Chef setzt auf Premium-Spiele

by Milan Jovicic
20. Oktober 2026 - 01:09 CEST
App Store Premium-Spiele: Apples Games-App auf MacBook, iPad und iPhone mit hervorgehobenem Spiel und Bereichen zum Weiterspielen und für Freunde

App Store Premium-Spiele: Der neue App-Store-Chef Carson Oliver über Einmalkäufe, die Rolle von Apple Arcade und Konsolen-Ports aufs iPhone.

Read moreDetails

Taptic Engine: Taction fordert US-Lizenzgebühren bis 2035

by Milan Jovicic
20. Oktober 2026 - 00:03 CEST
Taptic Engine Lizenzgebühren: schwarzes iPhone mit Kamerafeld, darauf eine Apple Watch Ultra mit orangefarbenem Alpine Loop auf grauem Steintisch

Taptic Engine Lizenzgebühren: Taction will nach dem 5,7-Milliarden-Urteil an US-Verkäufen von iPhone und Apple Watch bis 2035 mitverdienen.

Read moreDetails

HomePod-Surround: Diese Klangeinstellungen gibt es

by Milan Jovicic
19. Oktober 2026 - 23:20 CEST
HomePod Surround Einstellungen: zwei große HomePods neben einem Fernseher, davor zwei HomePod mini auf Sockeln und ein Apple TV in der Mitte

HomePod Surround: Diese Klangeinstellungen bietet das Heimkino mit vier HomePods – räumlicher Stereo-Mix, Pegel für hinten und Party-Modus.

Read moreDetails
Load More

Kategorien

  • Apple Allgemein
  • Apple Gerüchte
  • Apple News
  • Apple Tipps & Tricks
  • iPhone News, Gerüchte und Tipps
  • Mac und MacBook News aktuell
  • Tests & Erfahrungsberichte
Apfelpatient bei Google bevorzugen 1 Klick – so siehst du uns häufiger bei Google

Über APFELPATIENT

APFELPATIENT liefert dir die neuesten Apple-News, Produkt-Updates, Ratgeber, Testberichte und Tipps rund um das gesamte Apple-Ökosystem - vom iPhone über den Mac bis zur Apple Vision Pro. Von ersten Gerüchten bis zu bestätigten News: verantwortungsvoll recherchiert.

Folge Apfelpatient

Facebook Instagram YouTube Threads Threads

Unternehmen

  • Über Apfelpatient
  • Kontakt
  • Autorenprofile

Gemeinschaft

  • Netiquette
  • Push-Benachrichtigungen
  • RSS-Feed

Rechtliches

  • Impressum
  • Datenschutzerklärung
  • Nutzungsbedingungen
  • Cookie-Einstellungen
  • Partnerprogramm

Ressourcen

  • Sitemap

© 2026 Apfelpatient. All rights reserved.

No Result
View All Result
  • Home
  • News
  • Rumors
  • Tipps & Tricks
  • Tests & Erfahrungsberichte
  • Allgemein

© 2026 Apfelpatient. Alle Rechte vorbehalten. | Seitenverzeichnis

Sprache auf English ändern